

Качество кода: как бизнесу проверить проект
 24 сентября 2026
 10 мин чтения
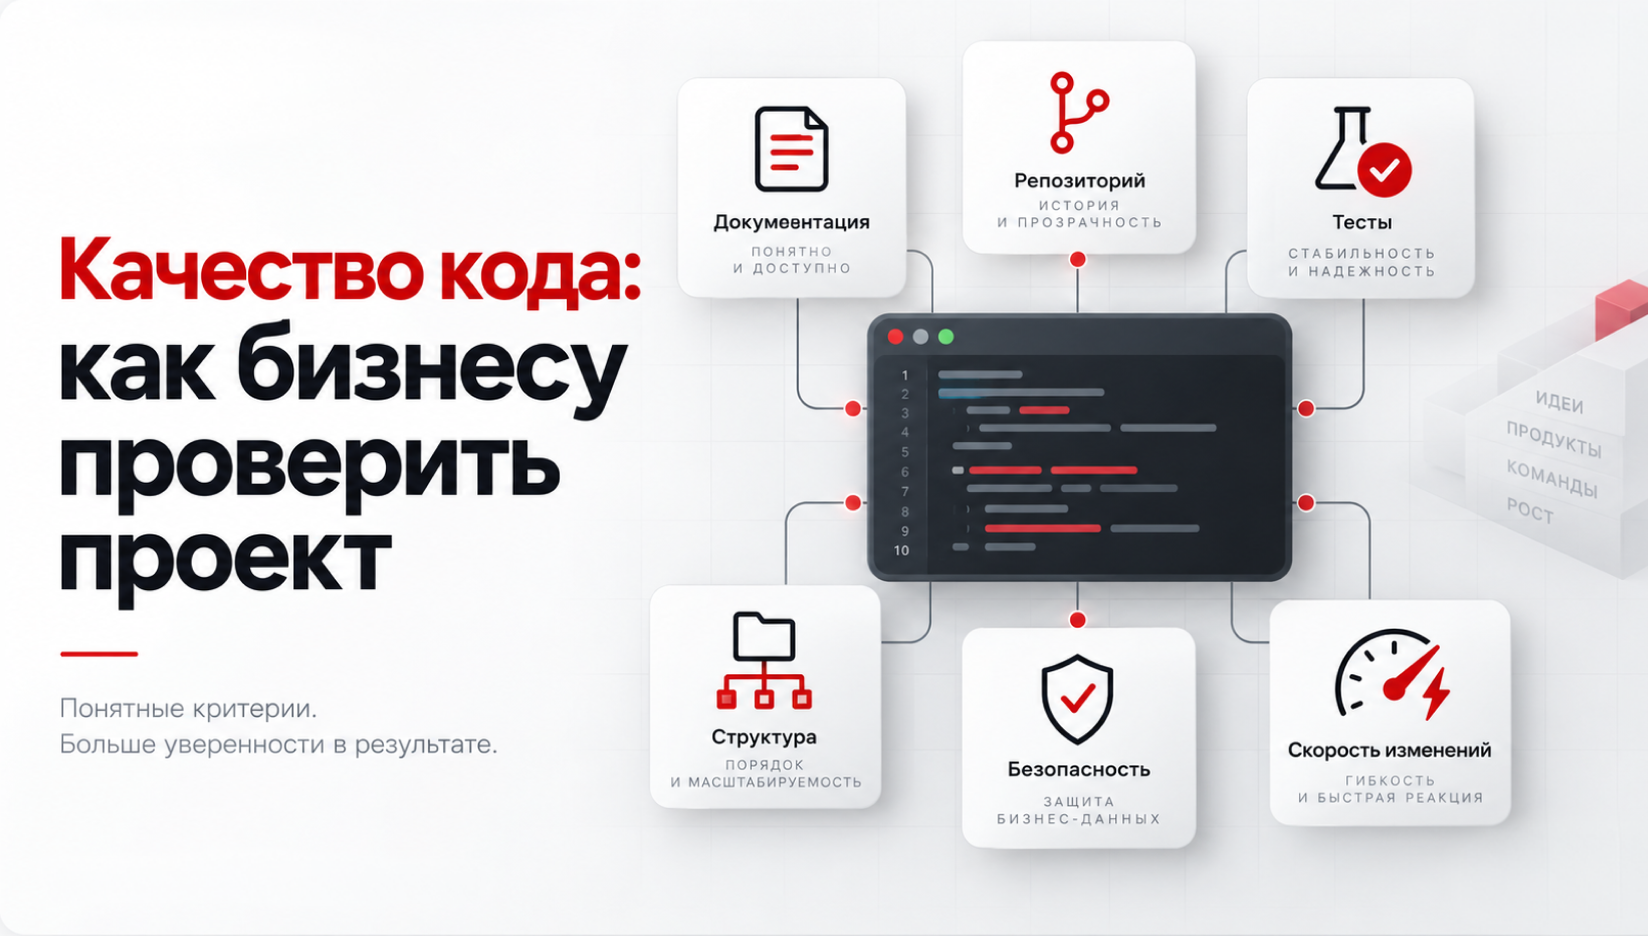
Какие признаки помогают понять, что код проекта поддерживаемый: документация, репозиторий, тесты, структура, безопасность и скорость доработок.
Содержание
- Что качество кода означает для бизнеса
- Что можно проверить без чтения исходников
- Репозиторий и права на проект
- Документация: проверка на передаваемость
- Код-ревью и автоматические проверки
- Тесты: важны сценарии, а не один процент
- Как проблемы проявляются в работе
- Первичная проверка IT-подрядчика
- Когда нужен независимый аудит кода
- Как превратить аудит в план исправлений
- Чек-лист приёмки и передачи проекта
- Главное: нужны доказательства, а не обещания
Как оценить качество кода без разработчика
Подрядчик показывает работающий сайт или сервис: формы отправляются, заказы попадают в систему, интерфейс совпадает с макетом. Но через несколько месяцев небольшие изменения начинают занимать всё больше времени, ошибки возвращаются, а новая команда не может быстро приступить к работе.
Так проявляются проблемы, скрытые на демонстрации. Заказчику не обязательно читать исходники: можно проверить историю разработки, документы, порядок проверки изменений и возможность развернуть проект без автора кода.
Эта первичная оценка не заменяет технический аудит. Архитектуру, безопасность и корректность тестов должен оценивать квалифицированный специалист. Но бизнес может заранее увидеть, есть ли у качества проверяемые доказательства.
Что качество кода означает для бизнеса
Для руководителя важна не красота строк, а влияние кодовой базы на сроки, риски и стоимость изменений. Поддерживаемый проект развивается без постоянного переписывания: изменение одного модуля не ломает непредсказуемо другие, а причину ошибки можно найти по истории и журналам.
Второй признак — передаваемость. Новый специалист получает доступы, читает актуальную инструкцию, запускает проект в контролируемой среде и понимает, где находятся основные компоненты. Всё знание не должно оставаться только в голове автора.
Третий признак — управляемость. Команда понимает, какое требование вызвало доработку, кто её выполнил, какие проверки она прошла и как вернуться к стабильной версии. Эти свойства, а не оформление исходников, связывают качество разработки с интересами бизнеса.
Что можно проверить без чтения исходников
Руководитель может оценить артефакты процесса: репозиторий с историей, задачи с критериями приёмки, обсуждения изменений, отчёты автоматических проверок, документацию и порядок выпуска версий.
Полезно задать подрядчику не общий вопрос «как вы обеспечиваете качество», а попросить показать одну завершённую задачу от описания до релиза. В этой цепочке должны быть видны требования, изменения в репозитории, комментарии ревьюера, результаты тестов и номер выпущенной версии.
Такая проверка не оценит архитектуру, скрытые уязвимости и корректность тестов. Для этого нужны техническая квалификация, доступ к исходникам и контекст продукта.
Репозиторий и права на проект
Репозиторий — это не просто папка с актуальными файлами. Он хранит историю изменений: кто, когда и зачем изменил код, какие файлы были затронуты и как вернуться к предыдущему состоянию. Архив на диске передаёт только снимок на один момент и не заменяет эту историю.
Заказчику нужен не только доступ «на просмотр». В договоре и процессе передачи важно зафиксировать владельца кода, место хранения репозитория, управление учётными записями и восстановление контроля. У компании должен быть административный доступ либо иной механизм, исключающий зависимость от личного аккаунта исполнителя.
Не стоит оценивать процесс по числу веток или коммитов. Малая команда и большой проект могут использовать разные модели. Смысл проверки в другом: каждое значимое изменение можно объяснить, проверить и при необходимости отменить.
Документация: проверка на передаваемость
Документация не повторяет каждую строку. Она помогает понять систему, подготовить окружение, запустить критичные функции и безопасно выпустить обновление.
Минимальный набор зависит от масштаба, но обычно включает:

Лучшая проверка документации — практическая. Специалист, который не участвовал в разработке, должен по ней подготовить среду и запустить проект. Универсального норматива по времени нет: срок зависит от размера и сложности системы. Важно, чтобы запуск не требовал постоянных подсказок автора.
Код-ревью и автоматические проверки
Код-ревью — проверка изменений другим специалистом. Он сверяет решение с задачей, оценивает сложность, влияние на систему, тесты и риски. Для бизнеса важно, что значимое решение не принимает один человек.
Обсуждение обычно видно в pull request или merge request — запросе на добавление подготовленного изменения в основную ветку. Заказчику не нужно оценивать каждый комментарий. Достаточно убедиться, что ревью действительно проводится: есть вопросы, исправления, одобрения и связь с задачей.
Часть проверок выполняет автоматика. После отправки изменений система может собрать проект, запустить тесты, линтер для проверки стиля и типовых ошибок, а также статический анализ. Набор условий, без выполнения которых изменение нельзя выпустить, называют воротами качества.
Зелёный отчёт не доказывает, что вся система хорошо спроектирована и безопасна. Автоматический анализ не понимает весь бизнес-контекст, а тест может проходить, но проверять не тот сценарий. Автоматика усиливает ревью и тестирование, а не заменяет их.
Тесты: важны сценарии, а не один процент
Покрытие тестами показывает, какая часть кода выполнялась во время запуска проверок. Это число не объясняет, правильно ли описано ожидаемое поведение и все ли важные риски учтены. Поэтому один процент не может быть универсальным критерием для любого проекта.
Бизнесу полезнее знать, какие операции защищены от повторных ошибок. Для интернет-магазина это могут быть каталог, корзина, оформление, оплата, передача заказа и возврат. Для внутренней системы — роли, права доступа, расчёты, импорт и экспорт данных, а также интеграции.
Попросите показать связь тестов с критичными сценариями: какая ошибка вызовет сбой проверки, где она запускается и кто отреагирует. Тесты ценны, когда помогают безопасно менять продукт, а не просто создают красивую цифру в отчёте.
Как проблемы проявляются в работе
Плохая внутренняя структура не всегда сразу приводит к аварии. Чаще она постепенно увеличивает стоимость владения продуктом. Руководитель видит это по повторяющимся симптомам:
- небольшие доработки регулярно затрагивают несвязанные разделы;
- оценки однотипных изменений растут без понятного объяснения;
- после релиза появляются ошибки в функциях, которые не меняли;
- исправленные дефекты возвращаются;
- перед каждым выпуском команда проводит много ручных операций;
- знания о критичном модуле сосредоточены у одного человека;
- новый исполнитель долго не может выпустить первое изменение;
- подрядчик не может объяснить, почему сроки доработок растут;
- другие команды отказываются брать проект без предварительной переработки.
Один симптом ничего не доказывает: оценка могла вырасти из-за новых требований, а аварию мог вызвать внешний сервис. Тревожна повторяющаяся связка признаков, которую команда не может объяснить и сократить.
Первичная проверка IT-подрядчика
Вместо просьбы «покажите хороший код» лучше запросить конкретные артефакты. Такая проверка не требует оценивать синтаксис, но показывает, насколько прозрачно устроена разработка.
| Что проверить | Что запросить | Нормальный признак | Красный флаг |
|---|---|---|---|
| Владение | Список ролей и владельца репозитория | У компании есть контроль и порядок восстановления | Единственный владелец — личный аккаунт исполнителя |
| История | Полную историю коммитов | Изменения имеют понятных авторов и смысл | Передан только ZIP-архив или история стёрта |
| Связь с задачами | Пример завершённой задачи | Виден путь от требования до релиза | Нельзя установить, зачем внесено изменение |
| Код-ревью | Закрытый pull или merge request | Есть вопросы, правки и одобрение | Изменения всегда принимает сам автор |
| Автопроверки | Результат последнего конвейера | Сборка, тесты и анализ запускаются автоматически | Проверки не запускаются или их можно игнорировать |
| Тесты | Перечень критичных сценариев | Видно, какие риски защищает каждая проверка | Есть только процент без описания сценариев |
| Документация | README и инструкции запуска | Новый специалист может начать работу | Документы отсутствуют или устарели |
| Зависимости | Список библиотек и отчёт проверки | Версии зафиксированы, риски обновлений контролируются | Зависимости давно не проверялись |
| Безопасность | Порядок хранения секретов | Пароли и ключи не попадают в исходники | Секреты записаны в файлах или истории |
| Выпуск версий | Инструкцию по релизу и откату | Есть тестовая среда, контроль и возврат версии | Релиз зависит от ручных действий одного человека |
Отдельные красные флаги нужно проверить до приёмки. Особенно рискованны отсутствие контроля над репозиторием, невозможность собрать проект вне компьютера автора, пароли в исходниках и ситуация, когда все изменения без второй проверки вносит один человек. Это не автоматический приговор проекту, но повод углубить проверку до передачи системы в эксплуатацию.
Когда нужен независимый аудит кода
Первичная проверка оценивает прозрачность, но не даёт технического заключения. Независимый аудит особенно полезен перед сменой исполнителя, покупкой IT-продукта, масштабированием, большой доработкой или после повторяющихся инцидентов. Для систем с платежами, персональными данными или критичными операциями глубина проверки должна соответствовать цене ошибки.
Перед началом согласуют цель и границы проверки. Аудитору нужны репозиторий, документация и контекст ключевых сценариев. Доступ к рабочим системам выдаётся по минимально необходимому принципу: если достаточно чтения кода и тестовой среды, расширять права не нужно.
В отчёте по техническому аудиту должны быть:
- краткое резюме для руководителя;
- границы и метод проверки;
- находки с местом в проекте и техническим доказательством;
- приоритет каждой проблемы и её влияние на бизнес;
- оценка архитектуры, поддерживаемости, тестов, зависимостей и безопасности;
- рекомендации по исправлению;
- последовательность работ и риски откладывания.
Независимость важна: проверку не должен ограничивать тот же человек, который принял архитектурные решения или разрабатывал спорный модуль. Если внутри компании нет нужных ролей, IT-аутсорсинг позволяет подключить к оценке и дальнейшей работе специалистов нужного профиля. При выборе исполнителя стоит отдельно оценить его технологическую экспертизу: она должна соответствовать стеку и сложности проекта.
Как превратить аудит в план исправлений
Отчёт полезен, если помогает принять решение. Длинный список замечаний без приоритетов толкает команду к двум крайностям: начать полное переписывание или ничего не менять. Оба решения могут быть ошибочными.
Практический порядок работы:
- Отделите критичные находки. Сюда относятся риски утечки данных, нарушения прав доступа, потери информации и остановки ключевых операций.
- Отделите дефекты от технического долга. Дефект нарушает ожидаемое поведение, а технический долг пока может не мешать работе, но усложняет будущие изменения.
- Свяжите проблемы с бизнес-последствиями. В приоритет попадают не самые некрасивые фрагменты, а те, что угрожают данным, продажам, обязательствам или срокам развития.
- Зафиксируйте критерии исправления. Для каждого пункта нужно понимать, какой код, документ, тест или отчёт подтвердит результат.
- Составьте очерёдность. Сначала устраняются критичные риски и создаются защита от повторения проблемы, затем команда переходит к плановому улучшению структуры.
- Введите ворота качества. Новые изменения не должны возвращать устранённые риски и увеличивать технический долг без осознанного решения.
- Повторно проверьте рисковые области. Отметки в таск-трекере недостаточно: нужно убедиться, что проблема исчезла, а критичный сценарий остался работоспособным.
Полное переписывание оправдано, если текущая основа не позволяет безопасно достичь целей продукта, а поэтапное исправление невыгодно. Иначе разумнее остановить накопление новых проблем и последовательно улучшать самые рисковые модули.

Чек-лист приёмки и передачи проекта
Перед окончательной приёмкой или сменой исполнителя проверьте:
- у компании есть независимый от одного исполнителя контроль над репозиторием;
- передана полная история разработки, а не только архив с файлами;
- задачи связаны с изменениями и выпущенными версиями;
- значимые изменения проходят код-ревью;
- автоматически запускаются сборка, тесты и статический анализ;
- тесты защищают критичные бизнес-сценарии, а не только повышают процент покрытия;
- документация актуальна и проверена новым специалистом;
- зависимости известны, их версии зафиксированы и проверяются;
- пароли, ключи и токены не хранятся в исходниках и их истории;
- существуют тестовая среда, порядок релиза и безопасного отката;
- мониторинг фиксирует ошибки и ответственные получают уведомления;
- другая команда может развернуть проект и выпустить тестовое изменение;
- критичные риски проверены независимым специалистом.
После выпуска эта модель должна продолжать работать. Журналы,
мониторинг, порядок эскалации и отката версий связывают качество
исходников с устойчивостью работающего продукта. Если проекту
нужна регулярная техническая поддержка по SLA, договорённости о
реакции на инциденты дополняют, но не заменяют процессы
разработки.
Главное: нужны доказательства, а не обещания
Руководителю не нужно читать каждый файл. Его задача — запросить доказательства качества: историю, документы, ревью, тесты, процесс выпуска и передачи. На этой основе технический специалист проверит архитектуру и безопасность; отсутствие прозрачности само по себе остаётся риском, даже если интерфейс выглядит хорошо.
Поделиться


Содержание
- Что качество кода означает для бизнеса
- Что можно проверить без чтения исходников
- Репозиторий и права на проект
- Документация: проверка на передаваемость
- Код-ревью и автоматические проверки
- Тесты: важны сценарии, а не один процент
- Как проблемы проявляются в работе
- Первичная проверка IT-подрядчика
- Когда нужен независимый аудит кода
- Как превратить аудит в план исправлений
- Чек-лист приёмки и передачи проекта
- Главное: нужны доказательства, а не обещания
Другие статьи


Расскажите о вашем проекте
